Cyberatak na partnera Valve: dane klientów Steam Hardware mogły wyciec. Jak rozpoznać phishing
Incydent dotyczył europejskiego partnera logistycznego CEVA, a nie infrastruktury Steam. W zawiadomieniach wymieniono dane kontaktowe i informacje o zakupionym sprzęcie, które mogą ułatwić bardzo wiarygodny phishing dostawczy.
Co wydarzyło się u partnera logistycznego Valve
Cyberatak nie został wymierzony bezpośrednio w infrastrukturę Steam. Z dostępnych zawiadomień wynika, że incydent dotyczył CEVA Logistics, firmy obsługującej w Europie wysyłkę sprzętu Valve, takiego jak Steam Deck i inne produkty z kategorii Steam Hardware.
Według relacji VideoCardz atak trwał między 29 lipca a 1 sierpnia 2026 roku. Valve miało dowiedzieć się o zdarzeniu 7 sierpnia, a 10 sierpnia odbiorcy zaczęli udostępniać otrzymane ostrzeżenia.
CEVA to zewnętrzny partner
Nie ma podstaw, by opisywać zdarzenie jako włamanie do Steam lub przejęcie systemów Valve. Znany zakres dotyczy danych używanych do realizacji dostaw w Europie.
Jakie dane mogły zostać ujawnione
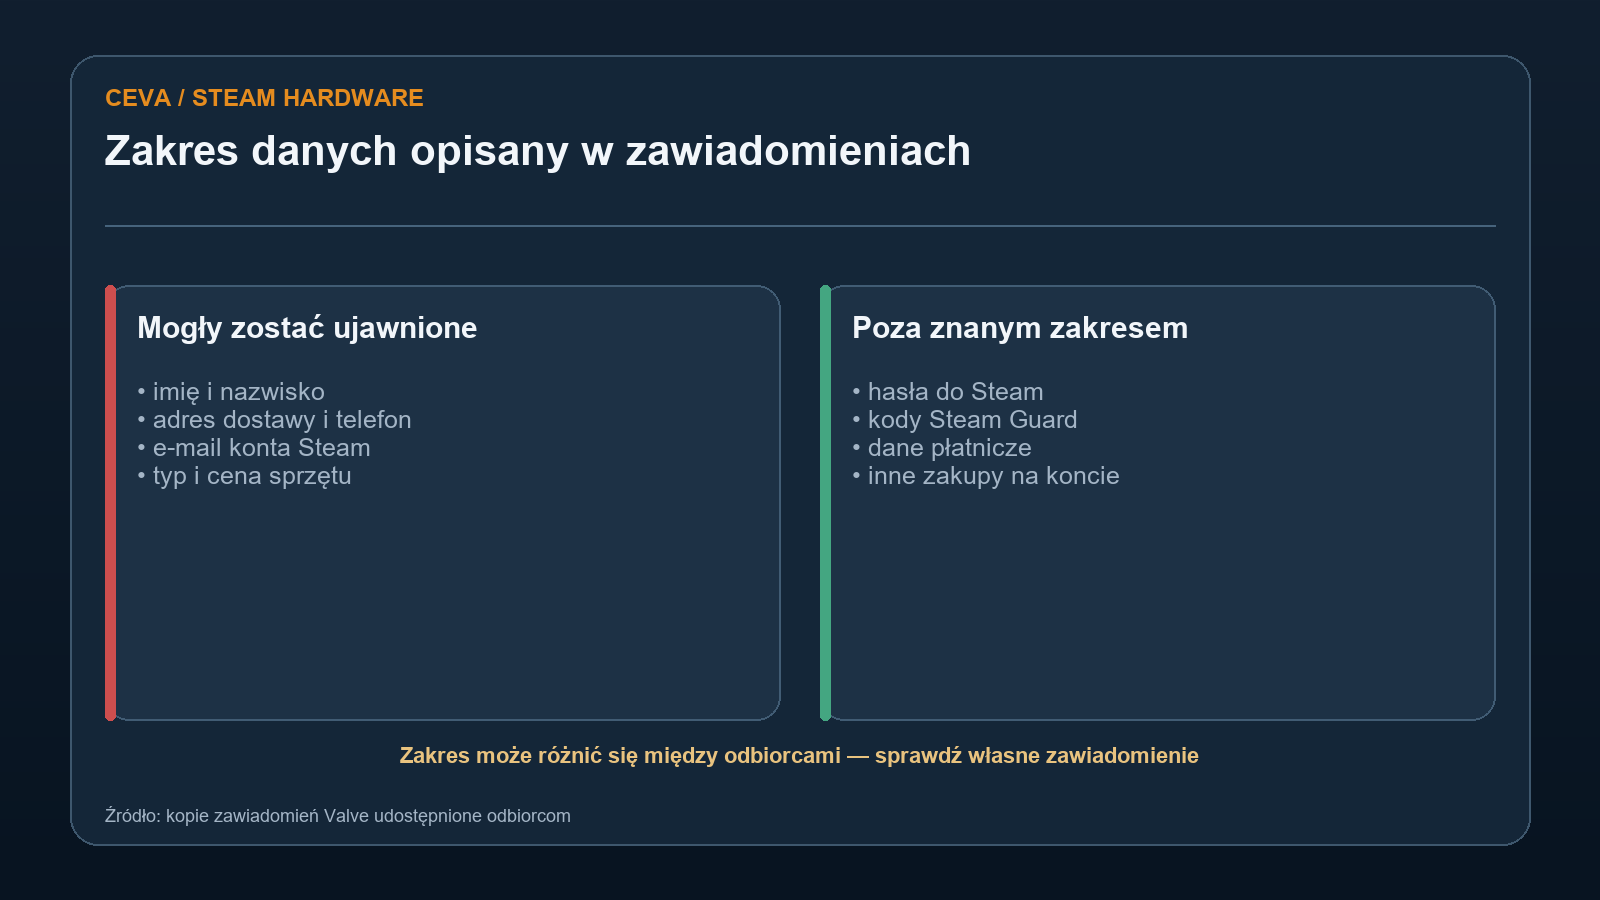
W kopiach zawiadomień wysyłanych klientom wymieniono dane, które CEVA mogła przetwarzać przy realizacji zamówienia: imię i nazwisko, adres dostawy, numer telefonu, adres e-mail powiązany z kontem Steam, typ zamówionego produktu oraz jego cenę. Nie oznacza to, że każdy rekord zawierał wszystkie te pola.
Potencjalnie objęte incydentem
- imię i nazwisko odbiorcy
- adres dostawy i numer telefonu
- adres e-mail użyty przy zamówieniu
- typ i cena sprzętu Valve
Poza znanym zakresem zawiadomienia
- hasło do konta Steam
- kody i mechanizmy Steam Guard
- dane kart i inne informacje płatnicze
- historia innych zakupów na koncie
„Poza znanym zakresem” nie oznacza absolutnej gwarancji
To opis oparty na przekazanych zawiadomieniach, a nie pełnym raporcie technicznym. Zakres może różnić się między odbiorcami, dlatego warto sprawdzić treść własnego powiadomienia.
Największe ryzyko: phishing dopasowany do przesyłki
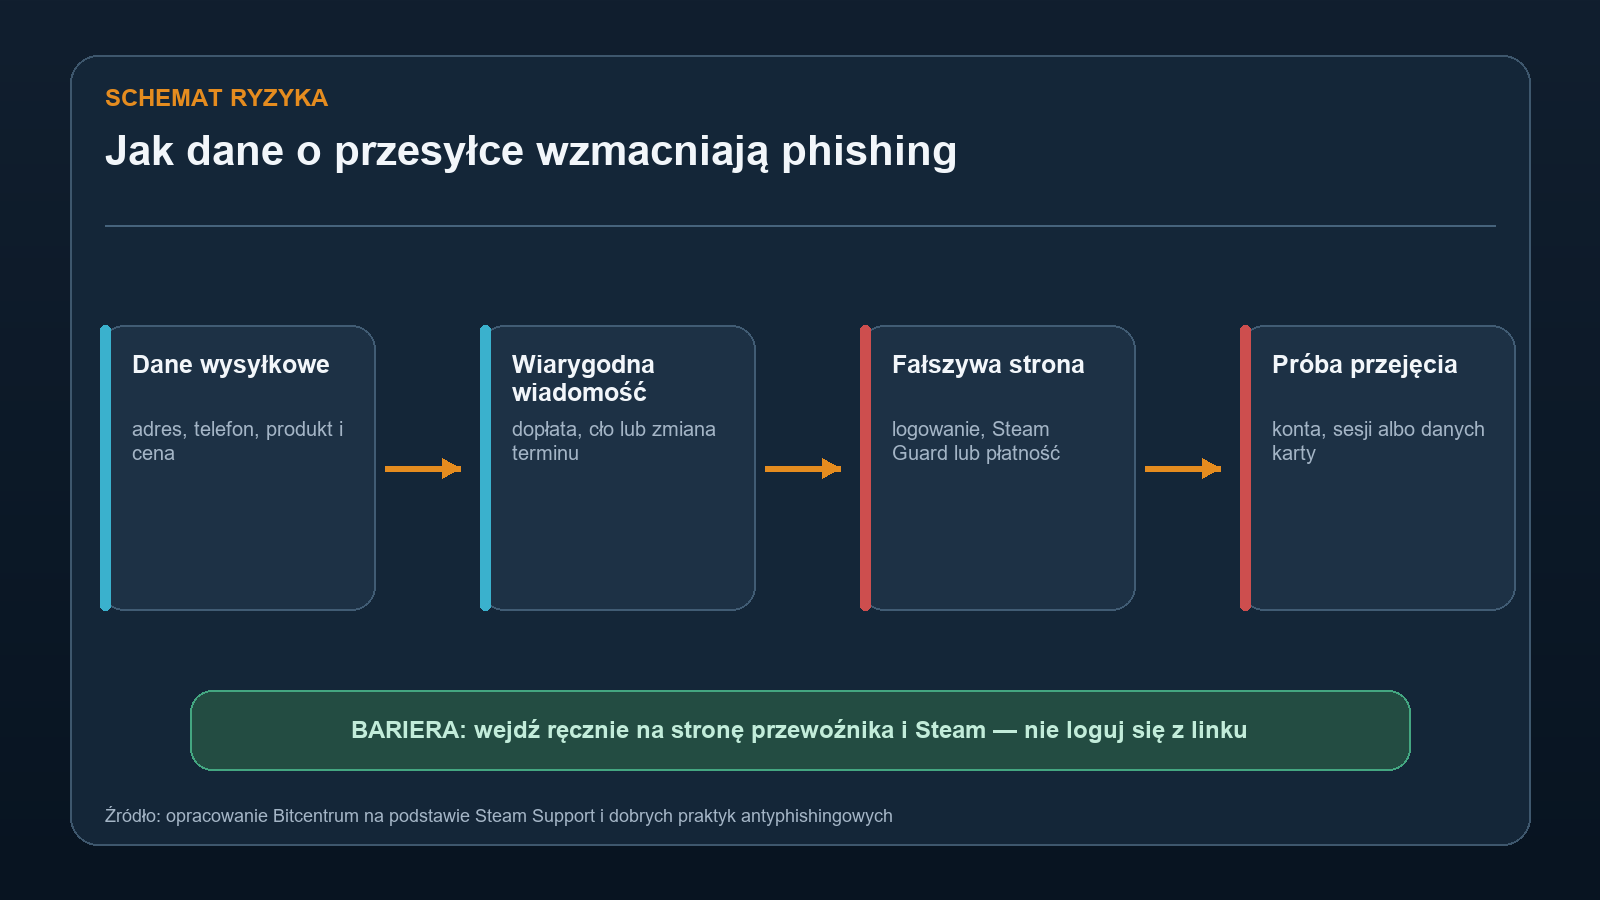
Połączenie adresu, numeru telefonu, produktu i ceny jest bardzo użyteczne dla oszusta. Fałszywa wiadomość może podawać poprawny model sprzętu, przybliżoną wartość i prawdziwe dane odbiorcy. Taki kontekst zwiększa wiarygodność prośby o dopłatę do dostawy, opłatę celną, zmianę terminu albo „ponowne potwierdzenie” konta Steam.
Napastnik nie potrzebuje hasła z wycieku, jeśli przekona ofiarę do wpisania go na fałszywej stronie. Może też próbować wyłudzić kod Steam Guard, dane karty lub płatność niewielkiej kwoty. Dlatego brak haseł w znanym zakresie incydentu nie usuwa ryzyka przejęcia konta.
Nie otwieraj strony dostawy z wiadomości
Wpisz adres przewoźnika ręcznie i użyj numeru przesyłki z historii zamówienia. Do Steam loguj się wyłącznie przez aplikację lub samodzielnie wpisaną stronę, nigdy przez link z SMS-a lub e-maila o paczce.
Co zrobić, jeśli kupowałeś Steam Hardware w Europie
- Sprawdź skrzynkę e-mail i folder spam pod kątem zawiadomienia Valve; nie klikaj linków w jego kopiach publikowanych w sieci.
- Wejdź ręcznie do historii zamówień i zweryfikuj status sprzętu.
- Śledź przesyłkę wyłącznie na oficjalnej stronie przewoźnika, używając własnego numeru.
- Nie podawaj hasła ani kodu Steam Guard na stronie otwartej z wiadomości o dostawie lub cle.
- W ustawieniach bezpieczeństwa Steam sprawdź autoryzowane urządzenia i nietypową aktywność.
- Zachowaj zawiadomienie i zgłoś podejrzaną wiadomość przewoźnikowi, Valve oraz właściwemu zespołowi reagowania.
Nie trzeba automatycznie zmieniać hasła tylko dlatego, że adres e-mail znalazł się w danych wysyłkowych. Zmiana jest pilna, jeśli hasło było używane ponownie, zostało wpisane na podejrzanej stronie, konto pokazuje nieznane logowania albo Steam wysłał ostrzeżenie o zmianach.
Jeśli kliknąłeś link lub podałeś dane
- Przerwij kontakt z fałszywą stroną i nie zatwierdzaj kolejnych komunikatów Steam Guard.
- Z czystego urządzenia zmień hasło do Steam i do skrzynki e-mail, jeżeli było takie samo lub również zostało ujawnione.
- Wyloguj nieznane urządzenia i przejrzyj historię aktywności konta.
- Sprawdź metody odzyskiwania, numer telefonu i powiązane aplikacje.
- Jeżeli podałeś dane płatnicze, skontaktuj się z bankiem i monitoruj operacje.
- Skorzystaj z oficjalnej procedury odzyskiwania konta Steam, a nie z pomocy oferowanej w wiadomości.
Samo kliknięcie linku nie przesądza jeszcze o przejęciu konta. Ryzyko rośnie, gdy użytkownik pobrał plik, wpisał dane logowania, zatwierdził kod lub podał informacje płatnicze. Warto zapisać adres strony i czas zdarzenia, ale nie wracać do podejrzanej domeny w celu dalszego „sprawdzania”.
Valve nie potrzebuje kodu Steam Guard w SMS-ie
Kod służy do zatwierdzania logowania lub operacji w zaufanym procesie. Nie przekazuj go konsultantowi, kurierowi ani osobie twierdzącej, że weryfikuje incydent.
Czego nadal nie potwierdzono
Nie znamy liczby osób i państw objętych zdarzeniem, pełnego zakresu pól dla konkretnego klienta ani wektora ataku. Nie ma publicznego potwierdzenia sprawcy, użytego malware czy żądania okupu. Nie znaleźliśmy również dedykowanego komunikatu w publicznym newsroomie CEVA.
Nie wiadomo także, jak długo dane znajdowały się w systemach dostępnych dla napastnika ani czy wszystkie kopie zostały już zabezpieczone. CEVA miała odizolować dotknięte środowisko i zaangażować zewnętrznych specjalistów, a Valve deklarowało zgłoszenia do organów ochrony danych. Bez końcowego raportu nie można jednak ocenić skuteczności tych działań ani pełnej skali.
Najważniejszym źródłem publicznym pozostają kopie i zrzuty zawiadomień Valve udostępnione przez odbiorców oraz relacje mediów branżowych. Dlatego artykuł rozdziela elementy potwierdzone w tych zawiadomieniach od wniosków i nadal nie opisuje incydentu jako naruszenia samej platformy Steam.
