Atak DDoS na ZUS utrudnił dostęp do eZUS i PUE. Co wiadomo i jak bezpiecznie się logować
10 sierpnia część użytkowników miała problemy z serwisami ZUS. Instytucja wskazała na wolumetryczny atak DDoS, a po południu informowała o normalnej pracy systemów. Wyjaśniamy, czego ten incydent nie potwierdza i jak unikać phishingu.
Jak przebiegał incydent 10 sierpnia
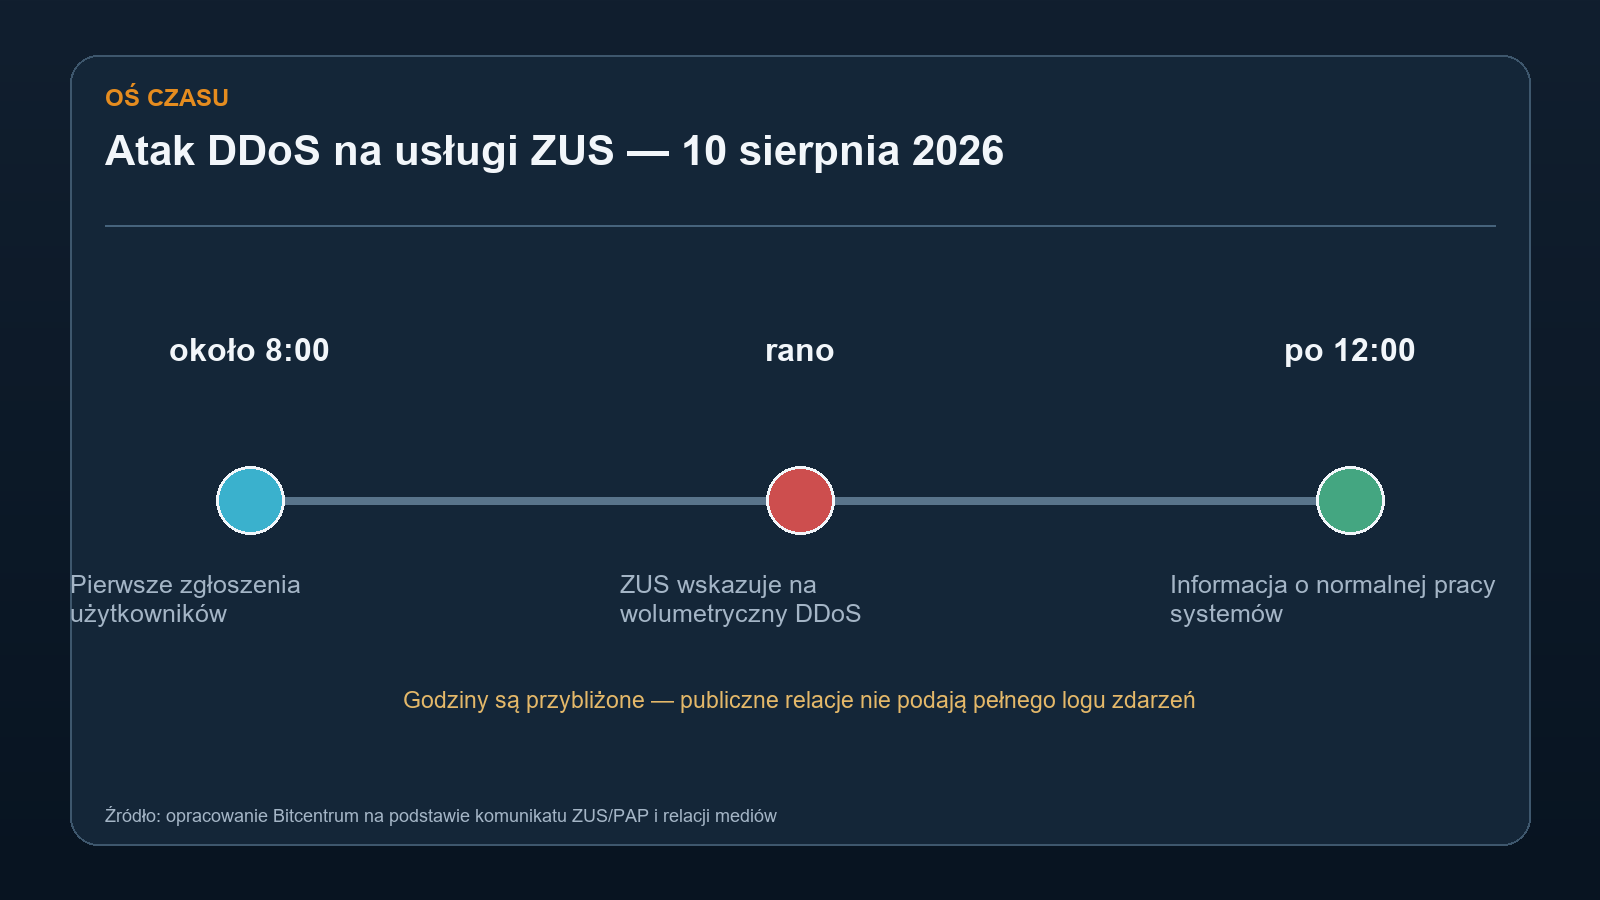
W niedzielę 10 sierpnia 2026 roku część użytkowników nie mogła otworzyć strony ZUS ani skorzystać z usług elektronicznych, w tym eZUS, czyli dawnego PUE ZUS. Pierwsze zgłoszenia pojawiały się około 8:00. Według informacji przekazanych przez ZUS Polskiej Agencji Prasowej źródłem utrudnień był wolumetryczny atak DDoS.
Taki atak polega na zasypaniu usługi ogromną liczbą żądań lub ruchem o dużej objętości. Celem jest przeciążenie łączy, urządzeń ochronnych albo serwerów obsługujących użytkowników. Około południa sytuacja miała być już opanowana, a po 12:00 ZUS informował PAP, że systemy pracują normalnie.
To nie był potwierdzony „włam do ZUS”
Dostępne komunikaty opisują atak na dostępność usług. Nie ma w nich potwierdzenia przejęcia kont, kradzieży bazy danych ani zmiany informacji zapisanych w systemach.
DDoS nie oznacza automatycznie wycieku danych
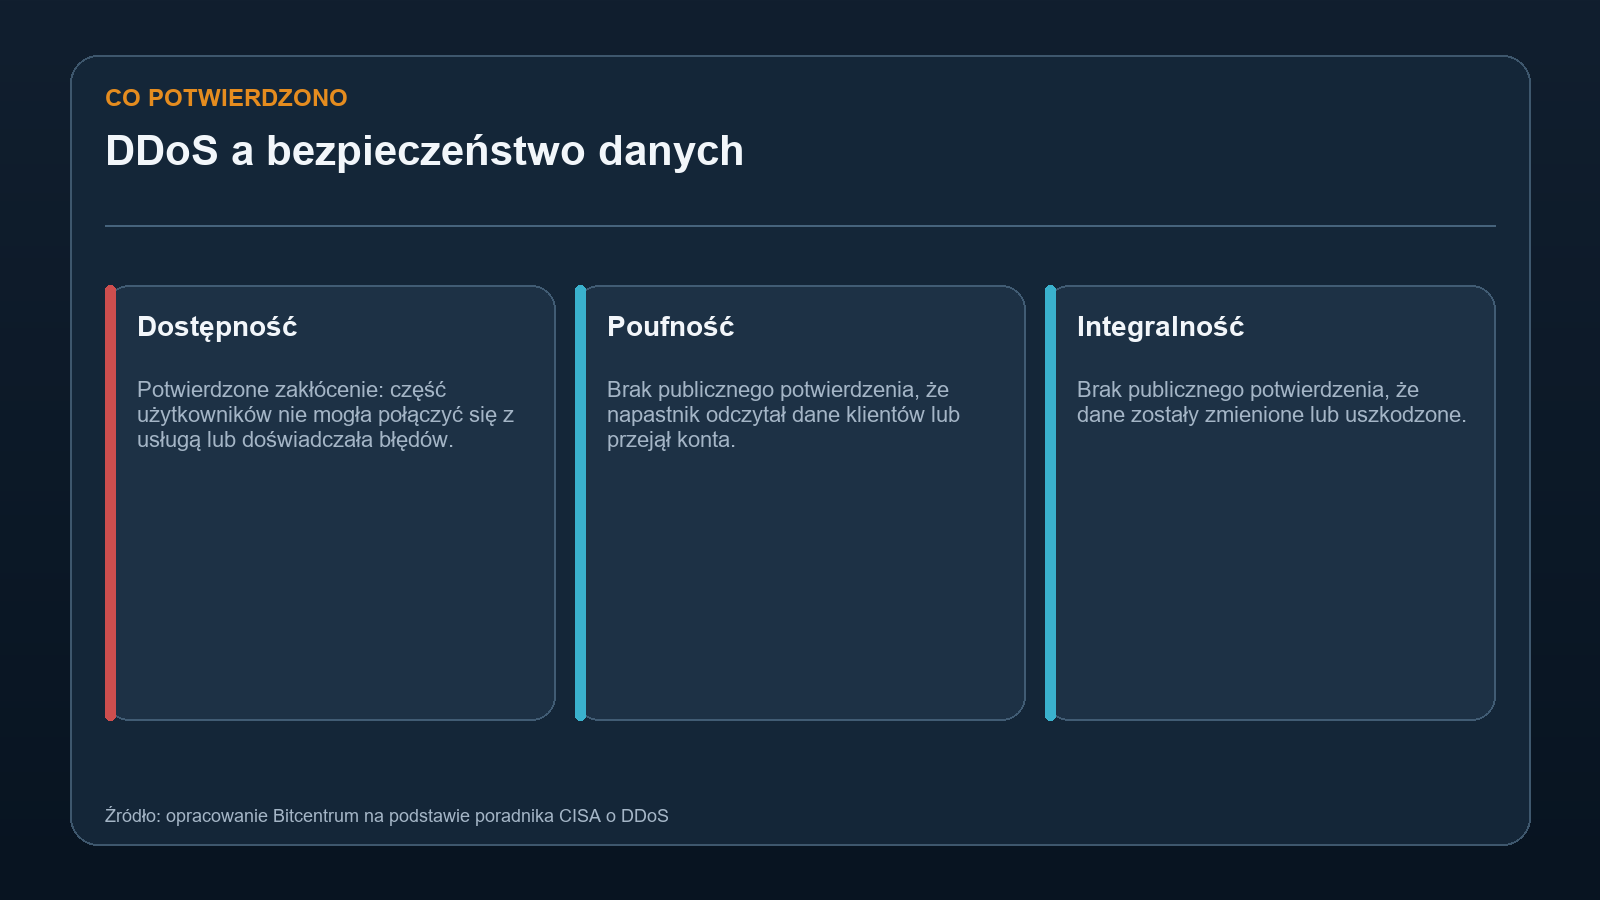
W bezpieczeństwie informacji rozróżnia się między innymi dostępność, poufność i integralność. DDoS uderza bezpośrednio w pierwszy z tych obszarów: legalny użytkownik nie może połączyć się z usługą lub działa ona bardzo wolno. Sam ten fakt nie dowodzi, że napastnik odczytał dane albo je zmodyfikował.
CISA opisuje DDoS przede wszystkim jako zagrożenie dla dostępności. Atak może czasem odwracać uwagę zespołów od innych działań, ale w tym przypadku nie ma publicznych dowodów na równoległe naruszenie danych. Najprecyzyjniejsze sformułowanie brzmi więc: brak potwierdzenia wycieku lub przejęcia kont.
Co mógł zauważyć użytkownik eZUS lub PUE
Objawami przeciążenia mogły być błędy połączenia, bardzo długie ładowanie, wylogowanie albo brak odpowiedzi aplikacji. W takiej sytuacji wielokrotne odświeżanie strony nie zawsze pomaga — dodatkowe żądania mogą jedynie dokładać ruchu do już przeciążonej infrastruktury.
Niedostępna strona nie oznacza również, że konto zostało zablokowane albo że trzeba je „aktywować” przez nowy link. Po przywróceniu usługi należy wrócić do zwykłej ścieżki logowania. Jeśli formularz był wypełniany w chwili przerwania połączenia, warto sprawdzić historię spraw lub urzędowe poświadczenie, zanim wyśle się go ponownie.
Rozsądna reakcja podczas awarii
- odczekaj kilka lub kilkanaście minut i spróbuj ponownie
- sprawdź komunikat na oficjalnej stronie ZUS albo w oficjalnej aplikacji
- nie szukaj alternatywnego panelu logowania w reklamach i wiadomościach
- jeżeli termin sprawy jest krytyczny, zachowaj potwierdzenie nieudanej próby i skontaktuj się z ZUS
Po awarii rośnie ryzyko phishingu
Głośny incydent tworzy wiarygodny pretekst dla oszustów. Wiadomość o „odblokowaniu konta”, „ponowieniu wniosku” albo „potwierdzeniu danych po ataku” może brzmieć przekonująco, zwłaszcza gdy użytkownik wcześniej rzeczywiście miał problem z logowaniem.
ZUS przypomina, że nie wysyła SMS-ów zawierających linki do zewnętrznych stron i nie prosi telefonicznie o hasła, loginy ani dane kart. Podejrzanego SMS-a można przekazać bezpłatnie na numer 8080, a fałszywą stronę zgłosić przez incydent.cert.pl.
Loguj się tylko z własnej zakładki lub wpisanego adresu
Nie otwieraj eZUS przez link z SMS-a, e-maila, komunikatora ani sponsorowanego wyniku. Wpisz `zus.pl` ręcznie albo użyj oficjalnej aplikacji z zaufanego sklepu.
Co zrobić teraz
- Wejdź na ZUS ręcznie przez `zus.pl` i sprawdź, czy usługa działa.
- Jeśli strona nie odpowiada, odczekaj i sprawdź oficjalny komunikat zamiast korzystać z linków zastępczych.
- Nie podawaj loginu, hasła, numeru PESEL ani danych karty na stronie otwartej z wiadomości.
- Przekaż podejrzany SMS na 8080, a fałszywą domenę zgłoś do CERT Polska.
- Zmień hasło tylko wtedy, gdy je ujawniłeś, używałeś go ponownie w innym serwisie albo widzisz oznaki przejęcia konta.
- W razie podejrzanej aktywności skontaktuj się bezpośrednio z ZUS oficjalnym kanałem.
Na podstawie dostępnych informacji nie ma powodu do masowej, profilaktycznej zmiany haseł wyłącznie z powodu niedostępności serwisu. Ważniejsze jest odróżnienie awarii od próby wyłudzenia danych i reagowanie na konkretne oznaki kompromitacji.
Czego nadal nie wiadomo
Nie podano publicznie skali ruchu, źródła botnetu ani technicznych szczegółów ochrony. Nie wiadomo też, czy problem dotyczył wszystkich użytkowników w takim samym stopniu. Te braki nie zmieniają dwóch najważniejszych wniosków: incydent dotyczył dostępności usług, a brak potwierdzenia wycieku nie powinien być przedstawiany jako dowód, że wyciek na pewno nie nastąpił.
